

Более 700 тульских школьников официально трудоустроились на осенних каникулах
Благодаря кадровым центрам «Работа России» более 700 школьников смогли найти официальную подработку в 90 организациях региона.


Эксперты Fuzzy Logic Labs (входит в Х.Технологии «Ростелекома») выявили смену вектора корпоративного мошенничества: главным объектом кражи, совершаемой нелояльными сотрудниками, становятся не персональные данные, а архитектурная документация.
Распространение публичных нейросетей изменило характер внутренних кибератак на российский бизнес. Если раньше нелояльные сотрудники выносили клиентские базы и номера карт, то сегодня фокус сместился на сырую инженерную документацию: архитектурные схемы систем, спецификации API и конфигурации инфраструктуры. Имея эти данные, злоумышленники с помощью больших языковых моделей (LLM) могут сформировать рабочий сценарий атаки всего за полчаса.
По оценке Fuzzy Logic Labs, не все компании оказались готовы к новому вектору угроз. Корпоративные системы предотвращения утечек (DLP) исторически настроены на поиск номеров паспортов, банковских карт или телефонов, тогда как инженерные файлы редко классифицируются как строго конфиденциальные. Попадая во внешнюю нейросеть, техническая документация позволяет моментально выявить логические уязвимости и скрытые программные интерфейсы, на основе которых ИИ генерирует сценарий точечной атаки. Для корпоративных систем безопасности такие действия выглядят как легитимные операции обычных пользователей, из-за чего инциденты остаются незамеченными вплоть до нанесения финансового ущерба. При этом описанная схема не ограничена конкретной отраслью: риски актуальны для компаний из разных сфер — от финансового сектора и ретейла до промышленности и ИТ.
Ситуацию осложняет встречный тренд — чрезмерное доверие центров мониторинга безопасности (SOC) собственным алгоритмам автоматизации (automation bias). Перекладывая рутину на ИИ, компании сталкиваются с деградацией прикладных навыков аналитиков: сотрудники перестают перепроверять исходные системные логи и механически подтверждают отчеты моделей. При нестандартной атаке или сбое алгоритма дежурная смена теряет способность локализовать инцидент вручную.
Эксперты Fuzzy Logic Labs рекомендуют бизнесу уже сейчас перестроить процессы киберзащиты: проводить регулярные тренировки аналитиков без использования ИИ-помощников, использовать обязательный человеческий контроль над закрытием тревожных оповещений и стресс-тестирование систем безопасности атаками, сгенерированными нейросетями. Это поможет эффективно противостоять новым схемам фрода и минимизирует риски потерь.
Валерий Голубев, технический директор Fuzzy Logic Labs (Х.Технологии «Ростелекома»):
«С появлением доступных LLM стоимость и время подготовки атаки для нелояльного инсайдера упали почти до нуля. Компании инвестируют миллионы в защиту от взлома снаружи, но оставляют открытой внутреннюю кухню разработки. Чтобы удержать периметр, бизнесу необходимо приравнять технические спецификации и конфигурации к банковской тайне, перекрыть доступ к теневым ИИ-сервисам с рабочих мест и перестать слепо полагаться на автоматику при разборе критических инцидентов».
Fuzzy Logic Labs - ООО «Фаззи Лоджик Лабс»

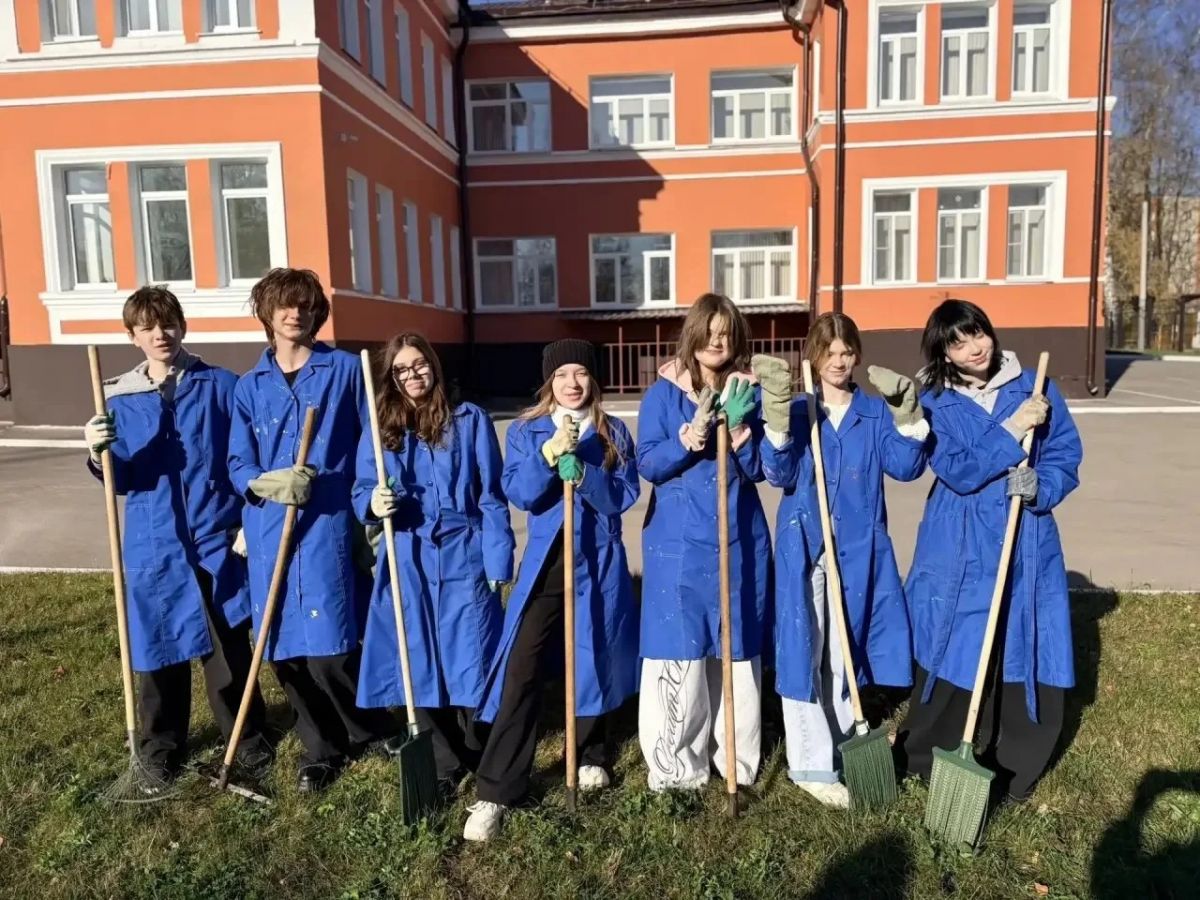
Благодаря кадровым центрам «Работа России» более 700 школьников смогли найти официальную подработку в 90 организациях региона.
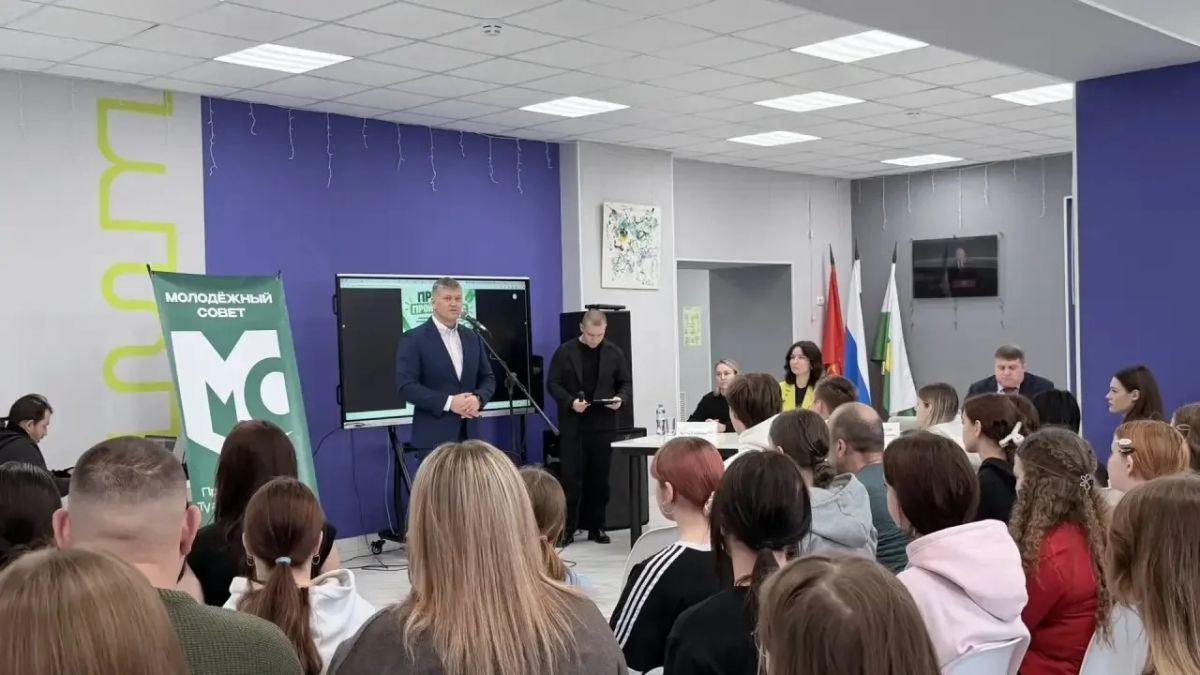
В рамках проекта «Здесь живет молодежь» в Тульской области создаются молодежные советы. Как сообщил Дмитрий Миляев в своем канале в МАКС, в Веневе, Донском и Тепло-Огаревском районе уже прошли отборочные этапы.

За 9 месяцев 2026 года Управление Роспотребнадзора по Тульской области совместно с региональным Центром гигиены и эпидемиологии рассмотрело 13,2 тысячи обращений от граждан.

 MAX
 Дзен